图片资料:官方来源
钱包里出现没见过的代币,最直接的处理方式是:不要点代币名称、符号或备注里附带的任何链接,也不要去所谓的“兑换页面”连接钱包。把它当成一条陌生广告,记下合约地址就够了,不必理会。收到陌生代币本身,并不能证明私钥或助记词已经泄露;它更常见的作用是把你引向钓鱼站点,或者诱导你签署授权交易。
陌生代币进入地址,通常只需要对方知道你的公开地址,而地址在链上是公开的。攻击者批量向大量地址转入毫无价值的代币,把网址塞进代币名称、符号或备注里,等人去点。真正造成损失的动作,往往发生在你主动交互之后:打开链接、连接钱包、签署“授权”“领取”“兑换”之类的请求,或在页面上输入助记词。
所以第一步是不交互。只要不点链接、不签名、不连接,陌生代币本身一般不会直接转走资产。但这只是降低风险,不是绝对保证——钱包或浏览器本身的漏洞、你此前已经签过的授权,都属于另一类问题。
可操作的顺序是:不点代币附带的链接、不扫备注里的二维码,切断最常见的钓鱼入口;钱包弹出风险提示时先停下;需要清理显示时,只用钱包自带的“隐藏代币”功能,避免为了清理而去交互;怀疑地址已暴露敏感信息时,另做排查,与“收到代币”分开判断。仅凭代币的创建时间和持有人分布,并不足以判定它就是钓鱼,这些信息只能作为参考。
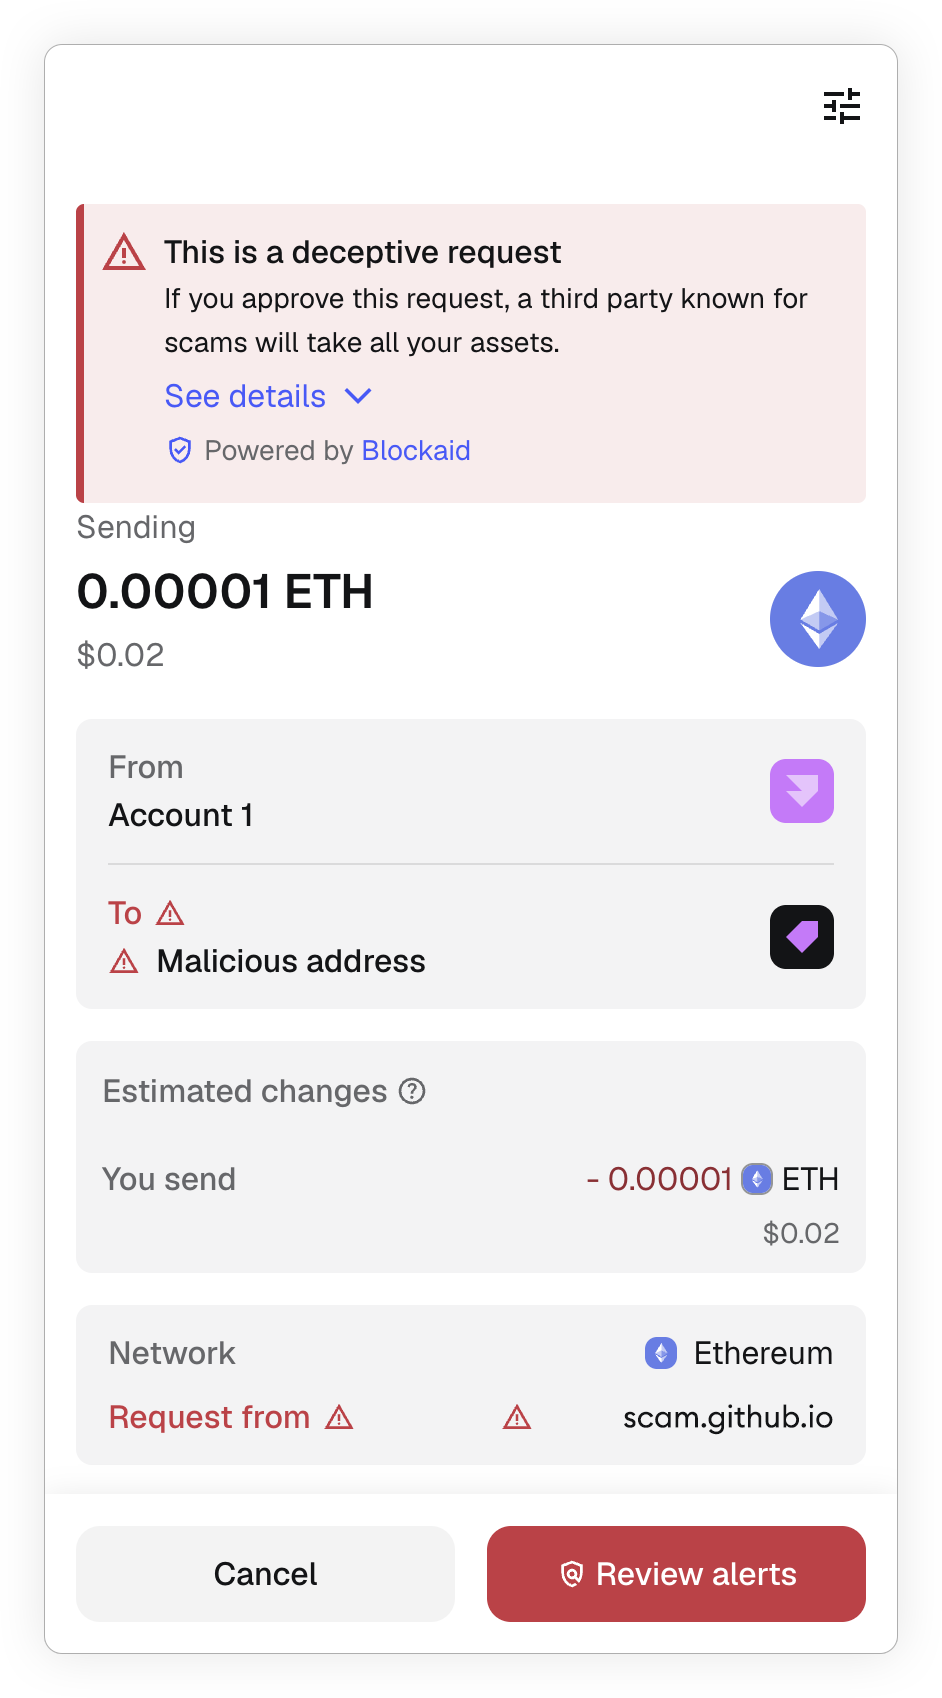
MetaMask 等钱包会显示信任标记和安全警报,用于提示代币、地址或网站是否匹配已知官方身份,或是否关联诈骗、钓鱼、冒充等信号。官方说明明确,这类标记仅供参考,不构成安全担保;没有“已验证”标记也不等于一定有问题。看到“警告”时,自行核对网址或合约地址,并通过项目官方渠道确认;看到“恶意”级别提示时,不连接钱包、不签名,直接关闭页面。提示由链上分析、生态情报和安全合作方共同生成,会随新信息更新,因此可能误判,也可能漏掉新出现的骗局。
有些陌生代币页面写着“领取 5000 枚,先支付少量手续费”。这里的“手续费”是真实资产,换回的是对方随意发行、价格可人为设定的代币,实际可能一文不值。更关键的是,领取流程常要求你签署授权,允许对方动用你钱包里的某种代币。授权额度取决于你签署的具体内容,可能是有限额度,也可能是无限额度,签之前应当看清。
同时要区分两件事:普通代币转账本身不等于新增授权。你主动把某个代币转到另一个地址,支付的是 Gas,不会因此自动生成对该代币的无限授权。真正需要警惕的是与不明合约交互时弹出的授权或签名请求。反过来说,为了“清理”陌生代币而主动转账,也没有必要,还可能白白消耗 Gas。
风险要分开看。公开地址被知道是常态,任何人都能向你的地址转代币,收到陌生代币本身说明不了更多。授权风险是另一件事:如果你曾在不明页面签署过授权,对方可能已获得动用某种代币的权限,应单独检查已有授权,撤销不认识的授权。如果钱包出现未经你发起的转出记录,也可能只是授权被滥用,不一定意味着助记词或私钥泄露,但仍应检查授权并评估风险。
如果你确实曾在不明页面输入过助记词或私钥,应把该钱包视为已失守。此时不要仓促直接转账或补 Gas——自动扫币脚本可能在转账瞬间截走资金。先请可信的安全人员评估处理路径,再决定如何转移剩余资产。转移前确认新钱包的助记词离线保存妥当,避免在慌乱中再次泄露。
陌生代币的默认处理是:不点、不连、不签、不兑换。钱包的风险提示可以参考,但不能替代自己的核实;收到代币本身也不等于密钥泄露。把公开地址暴露、授权风险和助记词泄露这三件事分开判断,绝大多数“空投诱饵”就不会造成实际损失。