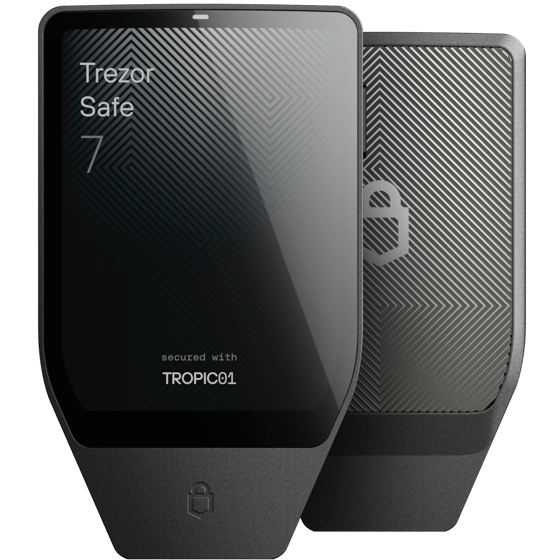
图片资料:官方来源
冷钱包和热钱包的分界,不在设备外形,也不在“是否看起来专业”,而在签名密钥放在哪里、由什么环境生成和保存。判断时最直接的问题是:发起一笔转账,真正用私钥完成签名的那一步,发生在联网的通用设备上,还是发生在专门保管密钥、签名时不把私钥交给电脑或手机的环境里。
按这个标准,手机 App、浏览器扩展、桌面软件这类热钱包,私钥通常存放在联网设备上,签名也在同一设备完成。它方便日常操作,但设备中恶意软件、被钓鱼页面诱导时,攻击面更大。Trezor 的说明是:私钥在设备内离线生成和保存,交易由设备内部签名,私钥不出设备。以太坊官网则把钱包描述为管理账户、查看余额和发起交易的工具,账户由一对密钥构成,私钥用于签名,必须保密。合起来看,硬件钱包之所以常被归入冷钱包,是因为签名密钥留在专用设备里,而不是“硬件”两个字本身有魔力。
| 判断项 | 更接近热钱包 | 更接近冷钱包 |
|---|---|---|
| 私钥生成与保存 | 联网手机、电脑或浏览器环境 | 专用设备内离线生成保存 |
| 签名发生位置 | 同一台联网通用设备 | 设备内部完成,私钥不外传 |
| 常见场景 | 日常频繁操作 | 长期持有、较少动用 |
| 主要风险 | 恶意软件、钓鱼、设备被控 | 备份泄露、恶意授权、物理丢失 |
这张表只帮助分类,不是安全评级。硬件钱包连接电脑使用,仍要通过电脑或手机上的界面查看地址、构造交易;设备负责的是签名环节。它降低的是“私钥暴露在联网环境”这一类风险,不是把所有风险清零。签名之前,如果用户在恶意网站上点了授权,或者把助记词抄在联网笔记里、拍照存云盘,资金照样可能出问题。Trezor 的资料提醒,钱包备份若被他人取得,等于取得钱包访问权;以太坊官网同样强调助记词应离线抄写保存。所以“冷”描述的是密钥保管和签名路径,不是对用户行为的全面担保。
还要注意,冷钱包不等于所有硬件设备。离线生成和保存密钥的方案,也可以构成冷钱包路径;反过来,一个设备是否被称为硬件钱包,并不能单独决定它属于哪一类。手机钱包可以连接硬件设备使用,这时也不能按 App 的外形来分类,而要看签名密钥实际留在哪里、签名在哪里完成。设备屏幕上核对收款地址和金额,是降低“电脑端界面被篡改”风险的一步,但用户仍可能看错地址,或在不理解内容的情况下确认;备份一旦泄露,设备本身也挡不住资金被转走。
判定时,先问私钥是否在联网通用设备上生成并保存;若是,按热钱包管理。若使用硬件设备,确认签名时私钥是否留在设备内,并核对设备屏幕显示的收款地址和金额。无论哪类钱包,都要检查备份是否离线、是否曾输入到网页或聊天工具、是否给过不明合约授权。
冷钱包和热钱包不是好坏二分,而是把不同使用频率的资产放进不同风险路径。分类的价值在于看清签名密钥的位置,再据此管理备份、授权和日常操作习惯。